ทำไม TikMatrix จึงเลือกการปรับใช้ภายในเครื่องแทนการควบคุม Cloud
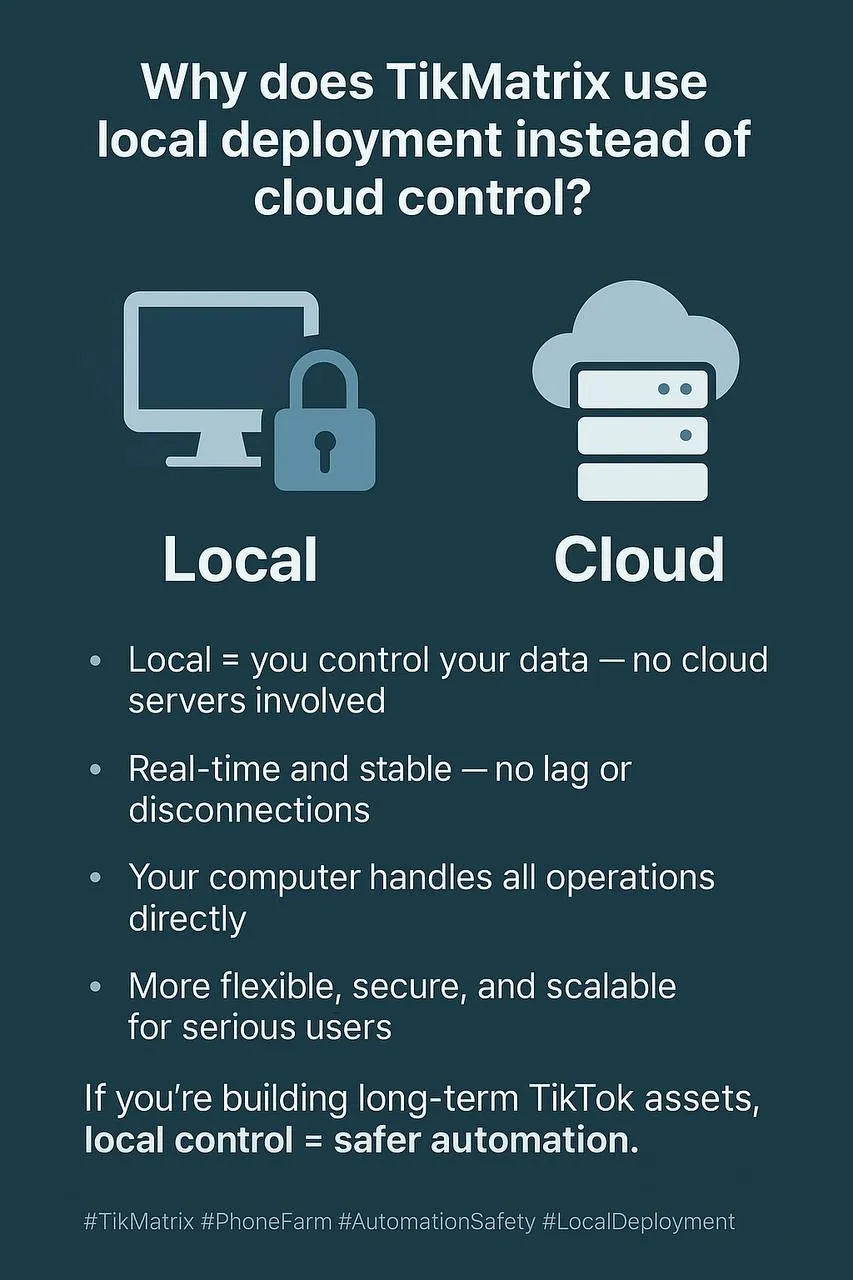
เมื่อทำการดำเนินงาน TikTok อย่างจริงจัง ทำไม TikMatrix จึงยืนยันการปรับใช้ภายในเครื่อง แทนที่จะเป็น "การควบคุม Cloud"?
บทความนี้จากมุมมองเทคนิค ความปลอดภัย และการดำเนินงาน อธิบายเหตุผลที่เราเลือกสถาปัตยกรรม "ภายในเครื่องก่อน"—และในกรณีที่หายาก Cloud ยังมีที่ใช้
🧭 1. "การปรับใช้ภายในเครื่อง" คืออะไร (และความแตกต่างพื้นฐานกับ Cloud)
"ตัวควบคุม Cloud" จำนวนมากจะถ่ายทอดหน้าจอโทรศัพท์และข้อมูลรับรองของคุณไปยังเซิร์ฟเวอร์บุคคลที่สาม
TikMatrix รันโดยตรงบนคอมพิวเตอร์ของคุณ สื่อสารกับอุปกรณ์ Android ผ่าน USB/Wi-Fi—ไม่มีเซิร์ฟเวอร์สั่งการ/ถ่ายทอดระยะไกลตรงกลาง
- ไม่มีการถ่ายทอดเซสชันระยะไกล
- ผู้ให้บริการไม่โฮสต์ข้อมูลรับรองของคุณ
- ไม่ถูกบังคับให้รวมเข้าสถาปัตยกรรมหลายผู้เช่า
หลักการ: ฮาร์ดแวร์ของคุณ เครือข่ายของคุณ ข้อมูลของคุณ—ตั้งแต่การออกแบบก็อยู่ภายในเครื่อง
🔒 2. การเป็นเจ้าของข้อมูลและความเป็นส่วนตัวเริ่มต้น
ภายในเครื่องทำให้ข้อมูลที่ละเอียดอ่อนอยู่ในขอบเขตความปลอดภัยของคุณ
| สินทรัพย์ | การควบคุม Cloud | TikMatrix ภายในเครื่อง |
|---|---|---|
| ข้อมูลรับรองบัญชี | มักถูก proxy/จัดเก็บโดยเซิร์ฟเวอร์ | บันทึกภายในเครื่องเท่านั้น |
| บันทึกอุปกรณ์/หน้าจอ | อาจผ่านการถ่ายทอดบุคคลที่สาม | อยู่ใน LAN |
| วัสดุเนื้อหา | อัพโหลดไปยังดิสก์/CDN ระยะไกล | จัดหาโดยคอมพิวเตอร์ของคุณ |
| การเปิดเผยการปฏิบัติตาม | รอยเท้าข้อมูลข้ามภูมิภาค | ผู้เช่าเดียว สามารถควบคุมได้ |
ท่าที Zero Trust: สมมติว่าอินเทอร์เน็ตไม่น่าเชื่อถือ; ลดข้อมูลที่ออกจากเครื่องของคุณให้มากที่สุด
⚡ 3. ความมั่นคงแบบเรียลไทม์ (ความล่าช้า, jitter และ "ปีศาจ Cloud ตัวน้อย")
การจัดการระยะไกลแนะนำความต้องการไปกลับและความแออัด ภายในเครื่องขจัดปัจจัยที่แปรผันเหล่านี้
- ความล่าช้าต่ำกว่า: การตอบสนองคลิก เลื่อน เล่น/หยุดเร็วขึ้น
- ไม่ขึ้นกับความพร้อมใช้งานของผู้ให้บริการหรือแบนด์วิดธ์การถ่ายทอด
- ความล้มเหลว "ผี" น้อยลง: การตัดการเชื่อมต่อแบบสุ่มที่เกิดจากการจำกัดเครือข่าย Cloud น้อยลง
ผลลัพธ์: อัตราความสำเร็จของงานสูงขึ้น เซสชันยาวมั่นคงกว่า การตัดการเชื่อมต่อที่ไม่เข้าใจน้อยลง
🧱 4. โมเดลความปลอดภัย: พื้นที่โจมตีน้อยลง
จุด Cloud แต่ละจุดคือพื้นที่โจมตีใหม่ (API, โทเค็น, ซ็อกเก็ต, จัดเก็บวัตถุ)
ภายในเครื่องก่อนสามารถลดรัศมีการระเบิดได้อย่างมาก
- ไม่มี "ผู้ดูแลระบบระดับสูงของผู้ให้บริการที่สามารถดูเซสชันของคุณข้ามสิทธิ์"
- ไม่มีคิวแชร์ที่สามารถนับได้
- ไม่มี "สแนปช็อตที่สะดวกต่อการดีบัก" ที่เหลืออยู่ใน S3 bucket ของคนอื่น
การป้องกันเชิงลึก: วางทั้ง control plane และ data plane บนฮาร์ดแวร์ของคุณเอง
🧰 5. ความยืดหยุ่นสำหรับผู้เล่นระดับสูง (proxy, routing และ toolchain)
ภายในเครื่องหมายความว่าคุณสามารถควบคุมสภาพแวดล้อมได้อย่างสมบูรณ์:
- ผูกresidential proxy สำหรับโทรศัพท์แต่ละเครื่อง
- ใช้ DNS กำหนดเอง, VPN แยกเส้นทางหรือ routing ตามประเทศ
- เชื่อมต่อกับ สคริปต์ CI, ตัวจัดตารางงานหรือ SIEM ของคุณเอง
- ปรับแต่งการตั้งค่า GPU/codec สำหรับการสตรีมหลายหน้าจอ
แพลตฟอร์ม Cloud ต้องมาตรฐาน; ภายในเครื่องสามารถปรับแต่งสูง
💸 6. ต้นทุนที่คาดการณ์ได้และการขยายแบบเส้นตรง
การกำหนดราคา Cloud "ต่อที่นั่ง/การรับส่งข้อมูล" จะลงโทษความสำเร็จ; แบนด์วิดธ์และนาทีการถ่ายทอดจะม้วนมากขึ้น
| ระยะการเติบโต | เส้นโค้งต้นทุน Cloud | เส้นโค้งต้นทุนภายในเครื่อง |
|---|---|---|
| 1–10 อุปกรณ์ | ราคาเริ่มต้นดูน่าสนใจ | เครื่องเดสก์ท็อปหนึ่งเครื่องก็พอ |
| 20–60 เครื่อง | ค่าแบนด์วิดธ์/การถ่ายทอดกระโดดขึ้น | เพิ่ม USB Hub / PC ที่สอง |
| 100+ เครื่อง | แพ็คเกจระดับองค์กร | ขยายด้วย PC ทั่วไป |
การขยายภายในเครื่องเหมือนฮาร์ดแวร์ ไม่ใช่เหมือนใบแจ้งหนี้ SaaS
📏 7. มั่นคง > ทางลัด (วินัยการดำเนินงาน)
เราเพิ่มประสิทธิภาพสำหรับการสร้างสินทรัพย์ระยะยาว ไม่ใช่การระเบิดระยะสั้น
- การดำเนินการแน่นอน: เครื่องเดียวกัน เครือข่ายเดียวกัน ผลลัพธ์เดียวกัน
- สภาพแวดล้อมที่ทำซ้ำได้: แพ็คการกำหนดค่า PC ของคุณ คัดลอกแล้วปรับใช้
- หน้าต่างการเปลี่ยนแปลงที่ควบคุม: เมื่อไหร่จะอัพเกรดคุณตัดสินใจ
การควบคุมระยะไกลอย่างสมบูรณ์ในระยะเริ่มต้นดู "สบาย"—แต่จะกลับมาทำร้ายเมื่อขยายและปฏิบัติตาม
🧪 8. สแนปช็อต Benchmark (สภาพแวดล้อมห้องปฏิบัติการตัวแทน)
เวิร์กสเตชั่นเดียว (i7/32GB), Android จริง 20 เครื่อง, เชื่อมต่อผ่าน Hub จ่ายไฟ, proxy LAN
| ตัวชี้วัด | แบบถ่ายทอด Cloud | TikMatrix ภายในเครื่อง |
|---|---|---|
| ความล่าช้าท่าทางไปกลับ | 180–350 ms | 30–60 ms |
| อัตราการตัดการเชื่อมต่อเซสชัน 2 ชั่วโมง | 8–12% | <2% |
| อัตราความสำเร็จการโพสต์เป็นชุด 20 อุปกรณ์ | 86–90% | 96–99% |
ตัวชี้วัดเป็นเพียงตัวแทน; ขึ้นอยู่กับคุณภาพ proxy, การจ่ายไฟ USB และสถานะอุปกรณ์
🧩 9. เมื่อไหร่ Cloud ยังพิจารณาได้ (สถานการณ์ขอบเขต)
- เฉพาะการตรวจสอบ/สังเกต: แดชบอร์ดอ่านอย่างเดียว (ไม่มี control plane)
- พลังคำนวณกระทันหัน: การเรนเดอร์หรือ AI ที่ไม่สัมผัสข้อมูลรับรอง
- การประสานงานข้ามไซต์: ใช้เกตเวย์โฮสต์เอง รันบนฮาร์ดแวร์ของคุณเอง
เมื่อเกี่ยวข้องกับการควบคุมหรือข้อมูลรับรอง พยายามอยู่ภายในเครื่อง
✅ 10. รายการตรวจสอบการควบคุมความเสี่ยง (ภายในเครื่องก่อน)
| หมวดหมู่ | คำแนะนำ |
|---|---|
| ข้อมูล | ข้อมูลรับรอง/บันทึกภายในเครื่องเท่านั้น; เข้ารหัสบนดิสก์; สำรองข้อมูลเป็นประจำ |
| เครือข่าย | Residential proxy อิสระต่ออุปกรณ์; หลีกเลี่ยง VPN แชร์ |
| อุปกรณ์ | Android จริง; Hub จ่ายไฟ; สายสุขภาพ |
| การดำเนินงาน | งานหลีกเลี่ยงช่วงเวลาเดียวกัน; สุ่มตามมนุษย์; การแจ้งเตือนสุขภาพ |
| การอัพเกรด | ล็อคเวอร์ชัน; หน้าต่างการเปลี่ยนแปลง; สามารถย้อนกลับ |
| การปฏิบัติตาม | บันทึกเป็นของตัวเอง; จัดเรียงการไหลของข้อมูลและบันทึก |
⚡ ทำไมทีมการตลาดถึงเลือก TikMatrix (ภายในเครื่องก่อนตามธรรมชาติ)
- 🧠 ระบบอัตโนมัติที่คล้ายมนุษย์: คลิก/เลื่อน/พิมพ์แบบสุ่ม ลดการตรวจจับ
- 🎛️ การแยกระดับอุปกรณ์: proxy, เวลา และงานแตกต่างกันถึงมิติอุปกรณ์
- 🕒 การจัดตารางที่เชื่อถือได้: งานยาวไม่ได้รับผลกระทบจากคอขวดการถ่ายทอด
- 🔐 ส่วนตัวเริ่มต้น: ไม่มีการถ่ายทอดผู้ให้บริการ ไม่มีการบังคับขึ้น Cloud
- 🧩 การรวมเปิด: เชื่อมต่อกับสคริปต์ proxy และการติดตามของคุณอย่างราบรื่น
🏁 สรุป
หากคุณกำลังสร้างสินทรัพย์ TikTok ระยะยาว ทางลัด Cloud จะนำมาซึ่งความเสี่ยงที่ซ่อนอยู่: ต้นทุน ความล่าช้า และการเปิดเผยข้อมูล
การปรับใช้ภายในเครื่องคืนการควบคุมให้คุณ—นำมาซึ่งความมั่นคง ความเป็นส่วนตัว และการดำเนินการที่ขยายได้
บทความนี้อิงจากการปฏิบัติทางวิศวกรรมและการทดสอบความมั่นคงระยะยาวในสภาพแวดล้อมการผลิตจริงกับอุปกรณ์จริง